Compartir:
Amazon ha revelado Mantle, el nuevo motor de inferencia de última generación diseñado para potenciar su servicio Amazon Bedrock. Este desarrollo surge como respuesta a la creciente demanda de cargas de trabajo de inteligencia artificial generativa, que requieren optimización continua en rendimiento y seguridad. Según la compañía, su cultura organizativa, centrada en discusiones francas y transparentes sobre oportunidades de crecimiento, fomenta una inversión constante en innovación para mejorar el valor que se ofrece a los clientes.
La seguridad y privacidad de los datos son fundamentales en el desarrollo de Mantle. Amazon Bedrock ya opera bajo los estrictos estándares de seguridad de AWS, incluyendo un modelo de «menor privilegio» que limita el acceso de los operadores de AWS solo a los sistemas necesarios para realizar sus funciones. Además, se asegura que ningún dato del cliente se utilice para entrenar modelos, y los proveedores de modelos no tienen acceso a la información del cliente, lo que es crucial para proteger datos sensibles.
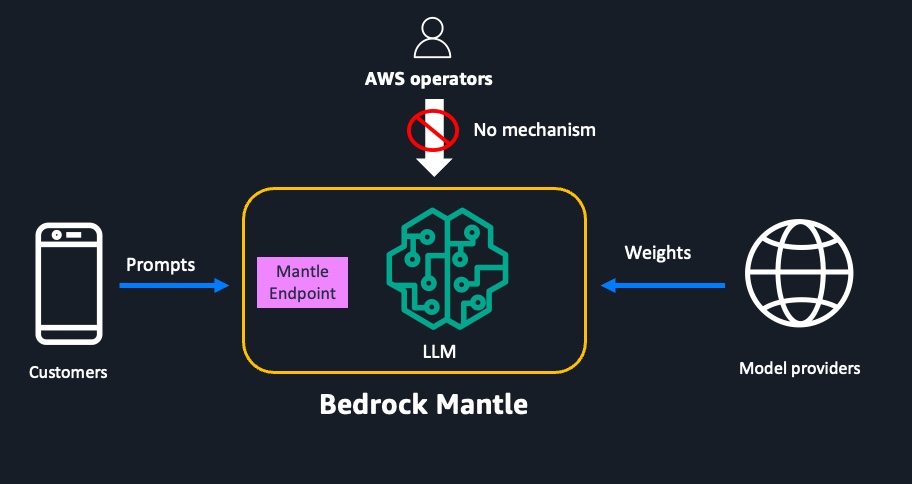
Mantle mejora estas medidas al adoptar un diseño de acceso cero para operadores (ZOA, por sus siglas en inglés), eliminando cualquier medio técnico que permita a los operadores de AWS acceder a los datos de los clientes. La gestión de sistemas y servicios se realiza a través de automatización y APIs seguras, garantizando así la protección de los datos confidenciales. Además, se han implementado controles estrictos para evitar el acceso no autorizado a los sistemas subyacentes que manejan los datos de inferencia.
Asimismo, se ha introducido la capacidad de atestación de instancias EC2 en Mantle, ofreciendo un entorno de computación seguro y consistente para el procesamiento de datos. Este sistema se complementa con medidas de atestación firmadas criptográficamente, asegurando la integridad de las operaciones realizadas en los datos de los clientes.
En cuanto a la transmisión de datos, cuando un cliente utiliza un punto final de Mantle, la información se cifra desde el entorno del cliente hasta el servicio de Mantle, que opera bajo el modelo ZOA. Durante todo este proceso, ningún operador, ya sea de AWS, del cliente o del proveedor de modelos, puede acceder a la información del cliente.
El lanzamiento de Mantle reafirma el compromiso de Amazon con la seguridad y privacidad de los datos de sus clientes. La compañía está decidida a continuar invirtiendo en mejorar la seguridad de los datos y en ofrecer mayor transparencia sobre sus esfuerzos en este ámbito. La plataforma Amazon EC2, además, permite a los clientes acceder a las capacidades de computación confidencial que Amazon utiliza internamente, como el caso de NitroTPM Attestation.