Bruno

Emprendedor de Internet y tecnología. Empecé con Fidonet y después Internet.

De cero a héroe parte 3 en CodeQL: Investigación de seguridad con CodeQL

Profundizando en el análisis estático y la escritura de consultas CodeQL, el objetivo de este artículo es examinar técnicas avanzadas de investigación de seguridad con CodeQL. Para aquellos interesados en fortalecer sus habilidades en estas áreas, se recomienda participar en los desafíos interactivos disponibles en línea. El análisis estático y

De cero a héroe parte 3 en CodeQL: Investigación de seguridad con CodeQL Read More »
Elena Digital López

El Origen Verdadero de tu Software: ¿De dónde proviene realmente?

El software es una cosa curiosa y profunda: cada pieza de él es una máquina invisible, aparentemente hecha de palabras mágicas, diseñada para ejecutarse en la máquina definitiva y universal. No está vivo, pero tiene un ciclo de vida. Comienza como código fuente—simplemente archivos de texto, alojados en un repositorio

El Origen Verdadero de tu Software: ¿De dónde proviene realmente? Read More »

Elena Digital López

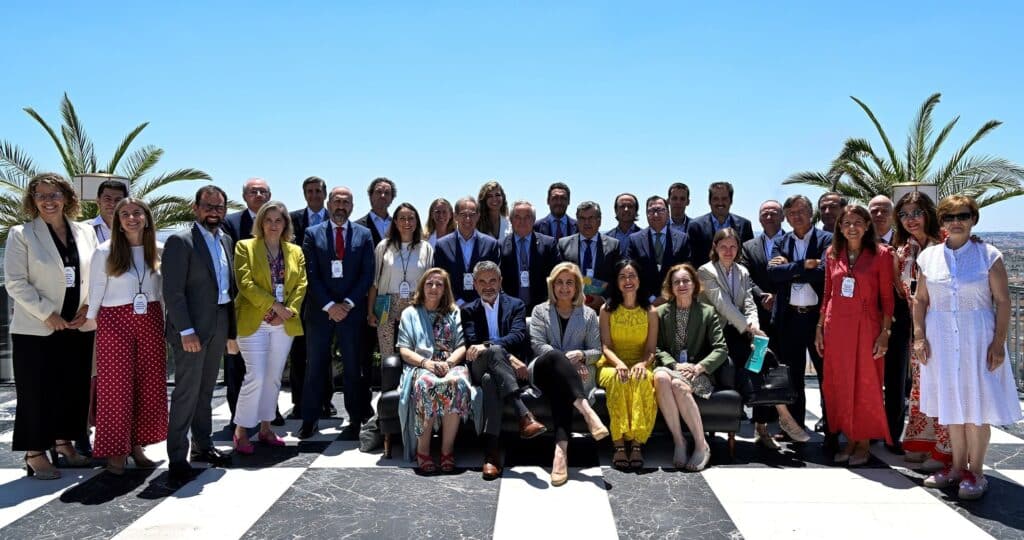
La Alianza #CEOPorLaDiversidad resalta el potencial inclusivo de la IA bajo implementación ética

La reciente jornada organizada por la Alianza #CEOPorLaDiversidad ha puesto en evidencia la relación complementaria entre la Inteligencia Artificial (IA) y las estrategias de Diversidad, Equidad e Inclusión (DE&I). Los asistentes coincidieron en que la revolución tecnológica actual debe transformarse en una oportunidad para generar un impacto social positivo, siempre

La Alianza #CEOPorLaDiversidad resalta el potencial inclusivo de la IA bajo implementación ética Read More »

La Alianza #CEOPorLaDiversidad destaca el potencial de la IA para impulsar la inclusión si se implementa de forma consciente y ética

Vulnerabilidad en Chrome: Ataque de los Clones Permite RCE Mediante Propiedades de Objeto Duplicadas

El pasado marzo de 2024, un investigador reportó dos vulnerabilidades críticas en el motor de JavaScript de Chrome, v8, catalogadas como CVE-2024-3833 y CVE-2024-3832. Ambas vulnerabilidades, que permitían la ejecución remota de código (RCE) al visitar un sitio malicioso, fueron corregidas con la actualización a la versión 124.0.6367.60/.61 del navegador.

Vulnerabilidad en Chrome: Ataque de los Clones Permite RCE Mediante Propiedades de Objeto Duplicadas Read More »

Elena Digital López

Fundamentos Multi-cuenta: Gobernar el ciclo de vida de ML a gran escala, parte 2

Las estrategias de multi-cuenta son fundamentales para operar de manera segura y a gran escala en Amazon Web Services (AWS). La división estratégica de las cargas de trabajo en múltiples cuentas de AWS permite aplicar diferentes controles, hacer un seguimiento de costos y uso, y reducir la complejidad de gestionar

Fundamentos Multi-cuenta: Gobernar el ciclo de vida de ML a gran escala, parte 2 Read More »

Elena Digital López

Descubre Las Nuevas Atestaciones De Artefactos: Ahora En Beta Pública

GitHub ha anunciado la disponibilidad general de Artifact Attestations, una nueva funcionalidad destinada a mejorar la seguridad en la cadena de suministro de software. Con más de 100 millones de desarrolladores utilizando GitHub, la compañía busca proporcionar herramientas que protejan la integridad del software desde su código fuente hasta su

Descubre Las Nuevas Atestaciones De Artefactos: Ahora En Beta Pública Read More »

Elena Digital López

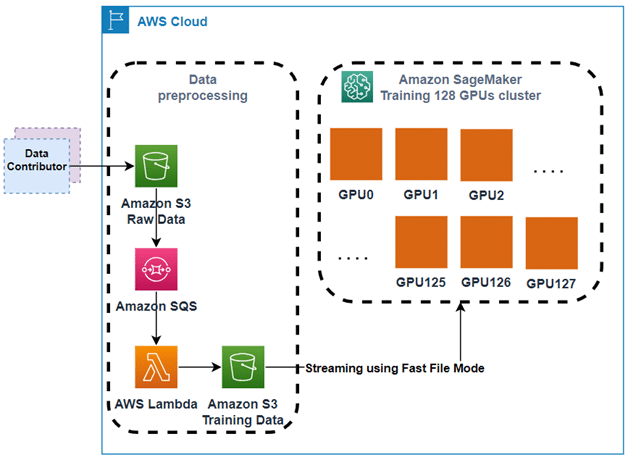
Cómo Bria AI utilizó el entrenamiento distribuido en Amazon SageMaker para modelos de difusión latente comerciales

BRIA AI ha desarrollado recientemente una versión avanzada de su modelo de difusión de texto a imagen, logrando una resolución de 1024×1024 píxeles. Este modelo, conocido como BRIA AI 2.0, se entrenó utilizando un extenso conjunto de datos compuesto por petabytes de imágenes licenciadas, procedentes de socios como Getty Images,

Cómo Bria AI utilizó el entrenamiento distribuido en Amazon SageMaker para modelos de difusión latente comerciales Read More »

Elena Digital López

Revolución en SAST: Impacto de la IA en la Seguridad de Aplicaciones

En una encuesta realizada por GitHub en 2023, los desarrolladores revelaron que su tarea principal, después de escribir código (32%), era encontrar y corregir vulnerabilidades de seguridad (31%). A medida que los equipos integran controles de seguridad más temprano en el ciclo de vida del desarrollo de software (SDLC, por

Revolución en SAST: Impacto de la IA en la Seguridad de Aplicaciones Read More »

Elena Digital López

Automatización de la personalización de modelos en Amazon Bedrock con el flujo de trabajo de AWS Step Functions

Los grandes modelos de lenguaje se han vuelto indispensables para generar respuestas inteligentes y matizadas en una amplia variedad de casos de uso empresarial. Sin embargo, muchas empresas poseen datos únicos y casos de uso que requieren personalizar estos modelos más allá de sus capacidades predeterminadas. Amazon Bedrock es un

Automatización de la personalización de modelos en Amazon Bedrock con el flujo de trabajo de AWS Step Functions Read More »

Elena Digital López

Entiende el Funcionamiento de las Vulnerabilidades de Deserialización Insegura en Proyectos Ruby

En un reciente análisis exhaustivo sobre vulnerabilidades informáticas, se ha demostrado cómo un atacante puede ejecutar comandos arbitrarios en un servidor remoto simplemente enviando JSON. Esto es posible si el código ejecutado contiene vulnerabilidades de deserialización insegura. Aunque esta característica puede parecer magia, en realidad trata de una combinación de

Entiende el Funcionamiento de las Vulnerabilidades de Deserialización Insegura en Proyectos Ruby Read More »

Elena Digital López
Scroll al inicio