Compartir:
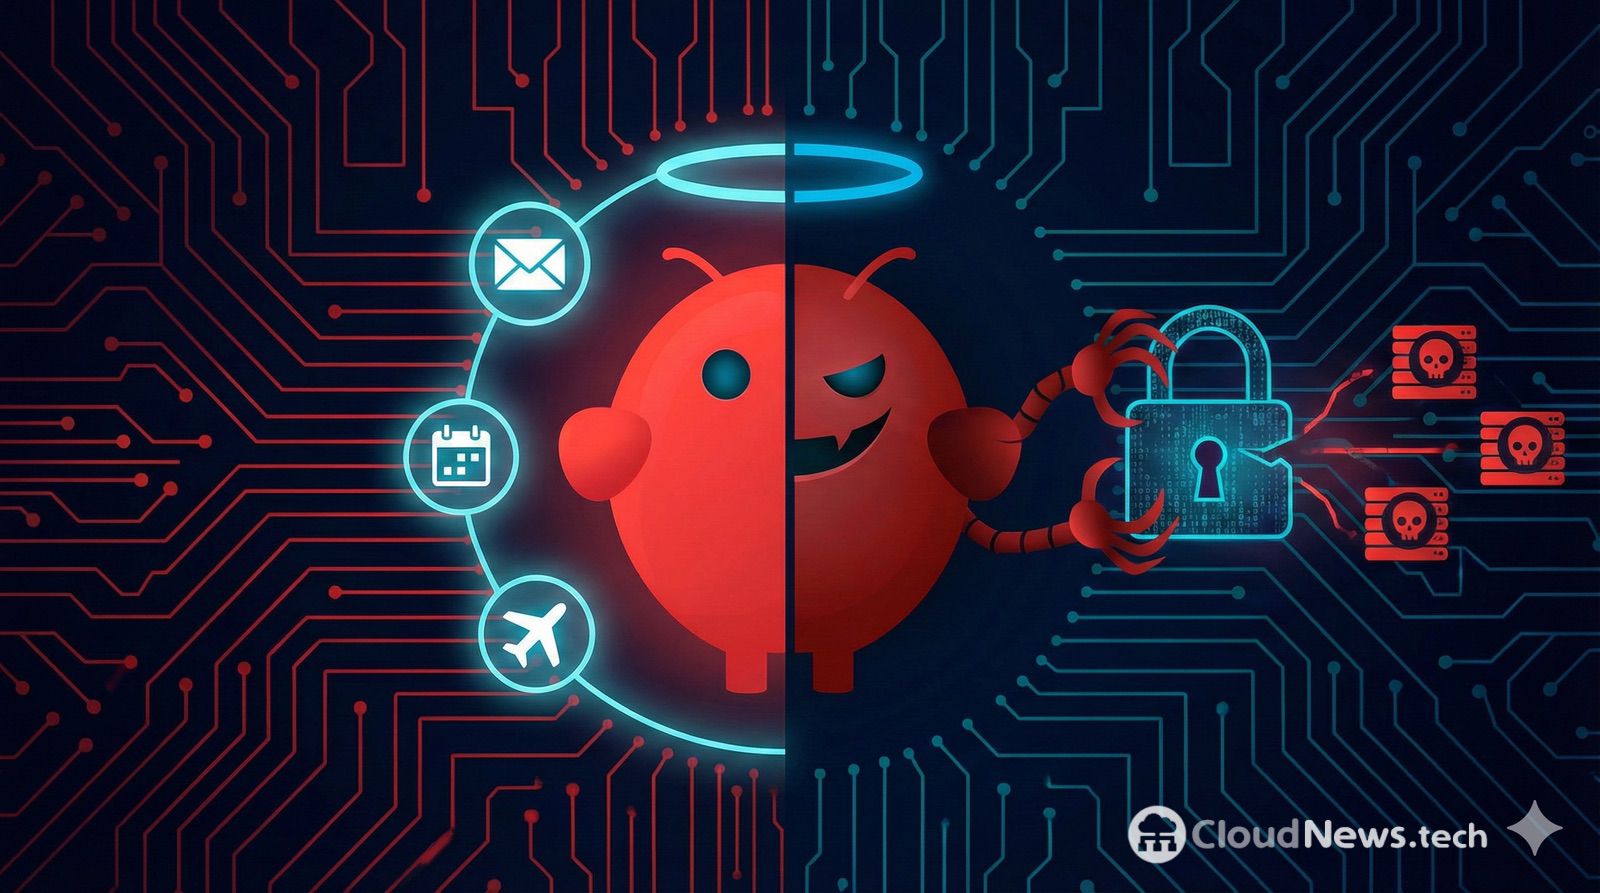
En los últimos días, Clawdbot (también conocido como Moltbot) se ha colado en conversaciones de tecnología por una razón sencilla: no se limita a “chatear”. Su propuesta es más ambiciosa y, precisamente por eso, más delicada. Este tipo de herramientas busca convertir un modelo de Inteligencia Artificial en un asistente capaz de leer información y ejecutar acciones conectándose a servicios reales como correo electrónico, mensajería, notas, calendarios, archivos o incluso funciones del propio sistema.
La promesa es tentadora: una especie de “secretario digital” con memoria persistente, que entiende contexto, prioriza tareas y se comunica por canales como Telegram o WhatsApp. Pero en seguridad hay una regla que rara vez falla: cuanto más poder tiene una herramienta, más daño puede hacer si se configura mal.
Qué es exactamente y por qué se ha vuelto viral
Moltbot funciona como una capa intermedia entre el modelo de IA (en la nube o en local) y distintas integraciones. El usuario suele instalarlo con un script y, durante la configuración, elige lo más importante: qué modelo usar, a qué servicios conectarlo, qué permisos tendrá y desde dónde se podrá acceder (solo desde el ordenador, desde la red local o desde fuera).
Esa flexibilidad es lo que engancha a muchos usuarios… y lo que crea el mayor riesgo: la gente activa permisos amplios sin medir las consecuencias, porque “si no, no es útil”.
El peligro no es la IA: es a qué le das acceso
En una aplicación normal, un fallo de seguridad suele venir por un bug. En un asistente con integraciones, el problema puede venir por una combinación muy común:
- Acceso a cosas sensibles (correo, archivos, contraseñas, automatizaciones).
- Entrada de información que no controlas (emails, mensajes, enlaces, documentos que te llegan).
Cuando el bot “lee” contenido externo y tiene capacidad de actuar, aparece un riesgo moderno y muy real: alguien puede “engañar” al asistente para que haga algo que tú no querías.
No hace falta imaginar un hacker con capucha: basta un correo o mensaje con instrucciones camufladas, una nota copiada de internet o un texto que el bot interprete como una orden válida. Si el asistente tiene permisos para reenviar correos, mover archivos o acceder a datos privados, el daño puede ser silencioso.
Ejemplos fáciles de entender
- Correo electrónico: el asistente lee un email “urgente” y, por cómo está redactado, termina reenviando información interna a un destinatario equivocado (o directamente a un tercero).
- Archivos y notas: el bot “ayuda” organizando documentos y, sin querer, comparte o exporta contenido que no debía salir.
- Mensajería: el bot actúa en tu nombre, responde a alguien o lanza mensajes automáticos basándose en un contexto manipulado.
- Contraseñas y claves: si se conecta a un gestor de contraseñas o a notas donde hay tokens, el riesgo se dispara: un descuido puede acabar en fuga de credenciales.
La cuestión clave es que, en estos sistemas, la IA se convierte en una interfaz de control. Y si esa interfaz se equivoca o es manipulada, la “equivocación” puede tener consecuencias prácticas.
Los errores típicos que convierten un asistente en una puerta abierta
- Conectarlo a demasiadas cosas “por si acaso”
Cuantas más integraciones y permisos, más superficie de riesgo. - Usar cuentas personales en lugar de cuentas separadas
Si el bot accede a tu correo principal o a tu drive completo, cualquier problema afecta a toda tu vida digital. - Exponerlo fuera del equipo sin medidas claras
Pasar de “solo en mi ordenador” a “accesible por red” puede ser un salto peligroso si no hay controles sólidos. - Permitir acciones sin confirmación humana
Un asistente que puede ejecutar tareas “a la primera” es cómodo… y también más arriesgado.
Recomendaciones realistas para usarlo sin jugar con fuego
- Empezar con permisos mínimos: que el bot solo lea lo imprescindible y no pueda escribir o enviar nada sin confirmación.
- Separar identidades: cuentas y tokens dedicados para el bot, sin acceso total a tu correo, archivos o contraseñas.
- No mezclarlo con secretos: evitar que tenga acceso a notas con claves, carpetas sensibles o historiales con información privada.
- Mantenerlo en local siempre que sea posible: y si se usa desde fuera, hacerlo con mecanismos de acceso seguros y bien configurados.
- Confirmaciones para acciones delicadas: enviar correos, compartir archivos, borrar contenido o ejecutar automatizaciones.
David Carrero, cofundador de Stackscale (infraestructura cloud), suele resumir este tipo de situaciones con una idea muy práctica: si un sistema puede actuar en tu nombre, hay que diseñarlo como si un día fuera a equivocarse. No porque sea “malo”, sino porque cualquier automatización con permisos termina enfrentándose a casos límite, errores de interpretación o escenarios no previstos.
Un aviso final: la comodidad no puede ir por delante del control
Moltbot y herramientas similares representan una tendencia clara: asistentes que no solo hablan, sino que operan. Eso puede ser muy útil, pero exige algo a cambio: criterio al configurar permisos y disciplina al decidir qué se automatiza.
Porque automatizar la vida digital está bien… hasta que el asistente tiene acceso a todo y tú dejas de saber qué está autorizado a hacer.
Preguntas frecuentes
¿Es peligroso usar Moltbot si solo lo quiero para resumir cosas o tomar notas?
Puede serlo si se le da acceso a servicios sensibles. Con permisos mínimos y sin integraciones críticas, el riesgo baja mucho.
¿Qué es lo primero que debería evitar cualquier usuario?
Conectar el bot a correo, archivos o contraseñas con permisos amplios “por comodidad”, y permitir acciones automáticas sin confirmación.
¿Usar un modelo local elimina los riesgos?
No del todo. Ayuda en privacidad, pero si el asistente puede acceder a datos sensibles o ejecutar acciones, el riesgo sigue existiendo.
¿Cuál es la forma más segura de empezar?
En local, con una sola integración y permisos muy limitados, y ampliando poco a poco solo si se entiende exactamente qué se está autorizando.
Fuente: Seguridad en Clawdbot