
Conectarse al Wi-Fi del hotel, del aeropuerto o de una cafetería puede parecer un gesto inofensivo. En vacaciones se consultan reservas, se revisa el correo, se hacen pagos, se envían documentos y, en muchos casos, también se trabaja desde lugares donde la red no depende de nosotros. Esa comodidad tiene un riesgo: no siempre sabemos quién controla realmente la conexión.
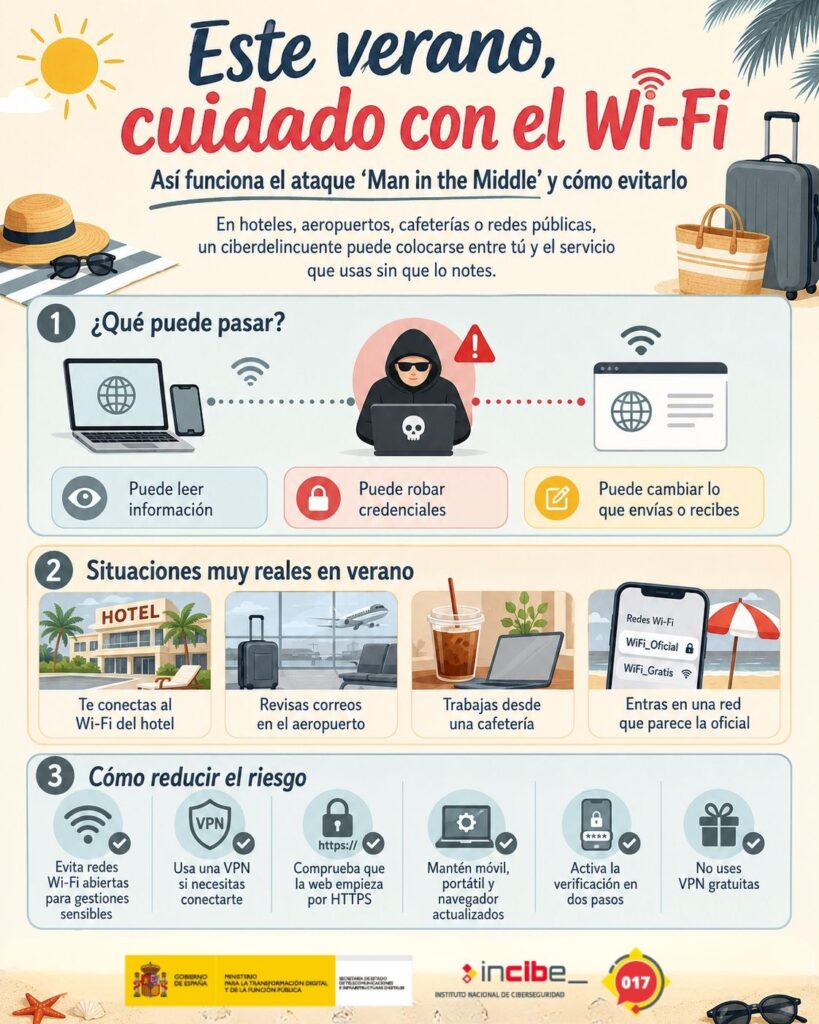
Uno de los ataques más conocidos en este contexto es el llamado Man in the Middle, o “hombre en el medio”. Consiste en que un ciberdelincuente se coloca entre el usuario y el servicio al que intenta acceder, de forma que puede interceptar la comunicación sin que la víctima lo note. Si el ataque tiene éxito, puede leer información, robar credenciales o incluso modificar lo que se envía y se recibe.
Qué es un ataque Man in the Middle
Un ataque Man in the Middle se produce cuando alguien logra situarse entre dos partes que creen estar comunicándose directamente. Por ejemplo, entre el portátil de una persona y la página web de su banco, entre un móvil y un servicio de correo electrónico, o entre un trabajador remoto y una herramienta corporativa.
La comunicación puede seguir funcionando con aparente normalidad. Ese es precisamente uno de los peligros. El usuario navega, abre su correo o consulta una web sin notar nada extraño, mientras el atacante puede observar o manipular parte del tráfico.
INCIBE advierte de que este tipo de ataque es especialmente peligroso porque uno de los objetivos del ciberdelincuente es evitar ser detectado. Puede dejar que los mensajes sigan su camino, modificarlos o suplantar a una de las partes para obtener información valiosa.
En la práctica, el riesgo aumenta cuando se utilizan redes Wi-Fi públicas, abiertas o con poca seguridad. También puede aparecer en redes locales mal protegidas o cuando se usan sistemas operativos y navegadores desactualizados.
Por qué el verano aumenta el riesgo
Durante el verano cambian muchos hábitos digitales. Se viaja más, se trabaja desde fuera de casa, se conectan más dispositivos a redes desconocidas y se mezclan usos personales y profesionales. Hoteles, aeropuertos, estaciones, centros comerciales, restaurantes y cafeterías ofrecen conexiones gratuitas que pueden resultar útiles, pero también atractivas para los atacantes.
Una técnica habitual consiste en crear una red Wi-Fi falsa con un nombre parecido al de la red legítima. El usuario ve algo como “Hotel_WiFi”, “Airport_Free_WiFi” o “Cafeteria_Clientes” y se conecta sin comprobar si es la red oficial. A partir de ahí, el atacante puede intentar interceptar tráfico o dirigir a la víctima hacia páginas falsas.
El problema se agrava porque muchos dispositivos recuerdan redes conocidas o se conectan automáticamente a redes abiertas. Si el nombre de la red falsa coincide con una usada anteriormente, el móvil o el portátil pueden conectarse sin que el usuario preste demasiada atención.
En el ámbito profesional, el riesgo es aún mayor. Revisar correos de empresa, acceder a paneles internos, descargar documentos o conectarse a servicios corporativos desde una red pública puede exponer información sensible si no se toman medidas de seguridad.
Cómo reducir el riesgo al usar Wi-Fi público
La medida más sencilla es evitar las redes públicas para operaciones sensibles. Consultar redes sociales o leer noticias no tiene el mismo riesgo que acceder a banca online, enviar documentación empresarial o entrar en herramientas internas de trabajo.
También conviene comprobar que las páginas web empiezan por HTTPS y que el certificado corresponde al servicio correcto. El candado del navegador no lo resuelve todo, pero sigue siendo una señal básica de que la comunicación va cifrada entre el navegador y la web.
Cuando sea necesario conectarse desde una red pública, una VPN fiable puede ayudar a proteger el tráfico. Eso sí, INCIBE recomienda evitar las VPN gratuitas, ya que no siempre queda claro quién está detrás del servicio ni qué uso puede hacer de la información.
Mantener actualizado el sistema operativo, el navegador y las aplicaciones es otra medida básica. Muchos ataques aprovechan fallos conocidos en software antiguo. Las actualizaciones no son solo mejoras de funcionamiento: con frecuencia corrigen vulnerabilidades que ya están siendo utilizadas por atacantes.
La verificación en dos pasos añade una capa de protección importante. Si alguien consigue una contraseña, todavía necesitaría un segundo factor para acceder a la cuenta. No es una defensa perfecta, pero reduce mucho el impacto de un robo de credenciales.
Para empresas, además, es recomendable separar la red de invitados de la red corporativa, usar contraseñas robustas, activar WPA2-AES o estándares superiores, mantener firewalls y sistemas de seguridad actualizados y revisar cualquier comportamiento extraño en los equipos antes de transmitir información sensible.
La ciberseguridad también forma parte del viaje. Igual que se revisa la maleta, la documentación o las reservas, conviene revisar cómo nos conectamos. Un Wi-Fi gratuito puede ser cómodo, pero no siempre es inocente.
Preguntas frecuentes
¿Qué es un ataque Man in the Middle?
Es un ataque en el que un ciberdelincuente se coloca entre el usuario y el servicio que utiliza para interceptar, leer o modificar la comunicación sin que la víctima lo note.
¿Es peligroso usar el Wi-Fi de hoteles o aeropuertos?
Puede serlo si se usa para operaciones sensibles sin protección. El riesgo aumenta en redes abiertas, redes falsas o conexiones que no sabemos quién administra.
¿Qué puedo hacer para protegerme?
Evitar redes públicas para banca, correo sensible o trabajo; usar una VPN fiable si es necesario; comprobar HTTPS; mantener dispositivos actualizados y activar la verificación en dos pasos.