Compartir:
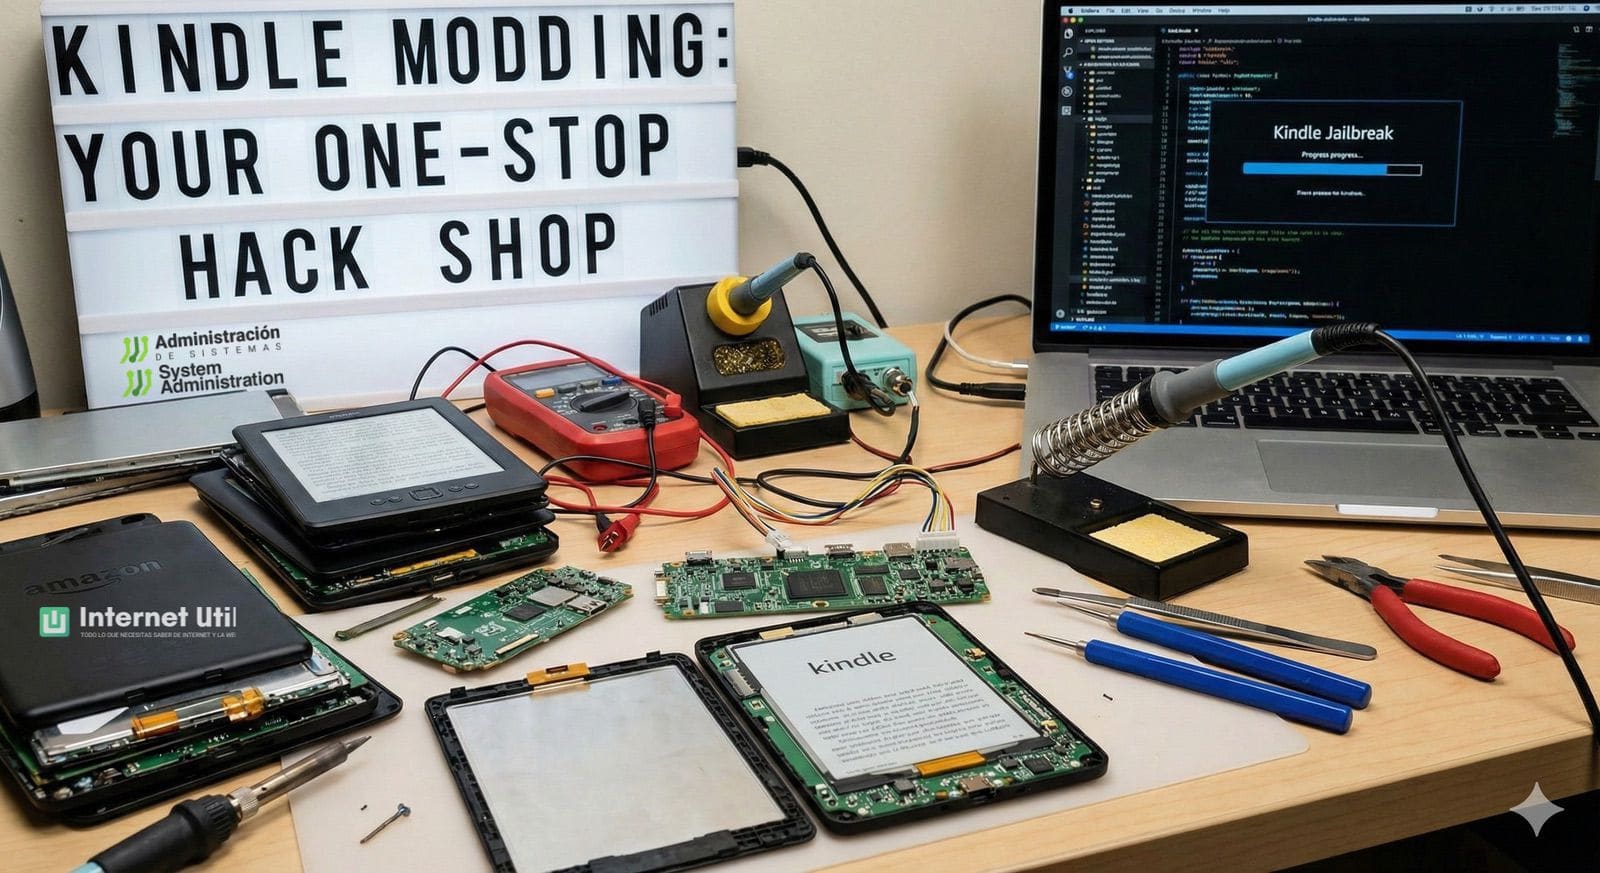
Durante años, los lectores Kindle han vivido en una zona gris para muchos equipos de IT: no son móviles corporativos, rara vez entran en los catálogos de gestión de dispositivos y, sin embargo, se conectan a Wi-Fi, sincronizan contenido en la nube y, en algunos modelos, pueden recibir documentos de trabajo. En 2025, la comunidad de “modding” de Kindle volvió a ganar tracción gracias a nuevos métodos de jailbreak —con nombres ya populares como WinterBreak y AdBreak—, y en 2026 el tema vuelve a colarse en la conversación tecnológica por una razón práctica: Amazon sigue actualizando el firmware y el margen para mantener un dispositivo “moddable” cambia con cada versión.
El Kindle Modding Wiki, uno de los repositorios comunitarios más completos sobre el asunto, define el jailbreak como una puerta para crear modificaciones del sistema y ejecutar “homebrew” (aplicaciones y extensiones no oficiales) que amplían funciones del dispositivo. En su propio aviso, la comunidad insiste en que el proceso tiene riesgos reales: desde la posibilidad de “brickear” el lector hasta impactos de seguridad y la potencial pérdida de garantía.
Dos nombres propios: WinterBreak y AdBreak
Según la documentación pública del proyecto, WinterBreak se presentó el 1 de enero de 2025 y se apoya en un componente denominado Mesquito. El propio wiki advierte de que WinterBreak deja de funcionar en firmware 5.18.1 y posteriores, y recomienda usar AdBreak en los dispositivos que estén ya en esa rama.
Por su parte, AdBreak se describe como un jailbreak publicado el 24 de septiembre de 2025, pensado para Kindles registrados con anuncios activados, y acotado a un rango concreto: firmware 5.18.1 a 5.18.5.0.1. En otras palabras, no es “para cualquier Kindle”, sino para un conjunto de combinaciones modelo-versión en una ventana temporal específica.
La cobertura mediática del fenómeno ha ido creciendo a medida que estos métodos se difundían. Artículos divulgativos han resumido el atractivo del jailbreak para el usuario final: más control sobre el dispositivo, personalización de la experiencia de lectura, y la posibilidad de usar lectores alternativos y herramientas de gestión de biblioteca.
El choque con la realidad: el firmware no se queda quieto
Mientras la comunidad intenta mantener métodos funcionales, Amazon continúa con su cadencia de actualizaciones. Un ejemplo reciente es el firmware 5.19.2 (febrero de 2026), cuyas notas de versión mencionan cambios en la integración con Google Drive y Microsoft OneDrive, además de una función de envío de notas y documentos del Kindle Scribe a Alexa+ para resumir y trabajar con contenidos, junto a mejoras generales y correcciones.
En paralelo, algunos análisis han advertido de que nuevas actualizaciones podrían dificultar o anular métodos de jailbreak en versiones posteriores a las soportadas, alimentando el clásico “antes de que sea demasiado tarde” que suele acompañar a este tipo de escenas.
Por qué esto debería importar a un equipo de sistemas
Para un perfil de sistemas, el titular no es “Kindle puede ejecutar juegos” (que también), sino otro: cualquier dispositivo con capacidad de ejecutar código no previsto, conectarse a una red y recibir documentos es un vector que merece política y visibilidad.
El jailbreak, además, suele venir acompañado de una práctica que choca frontalmente con las mejores prácticas corporativas: reducir o desactivar actualizaciones automáticas para evitar que el fabricante cierre la puerta. Esto convierte al e-reader —si entra en una red empresarial— en el tipo de activo que los CISOs llevan años intentando erradicar: un endpoint “silencioso”, difícil de inventariar, con parcheo incierto y comportamiento no estándar.
Recomendaciones prácticas para entornos corporativos
Sin entrar en procedimientos ni “cómo hacerlo”, hay medidas muy concretas que sí están al alcance de cualquier organización:
- Inventario y postura: si un Kindle (u otro e-reader) se conecta a la red corporativa, debería registrarse como activo. Si no se puede gestionar, trátese como BYOD con restricciones claras (red separada, acceso mínimo).
- Segmentación de red: ubicar estos dispositivos en un SSID/VLAN de invitados o IoT, sin visibilidad lateral hacia recursos internos. El objetivo es que “navegue” si hace falta, pero no “hable” con lo que no debe.
- Control de salida: aplicar listas de permitidos a nivel de DNS/HTTP cuando sea viable. Si el dispositivo solo necesita sincronizar o descargar contenido, no tiene por qué tener salida abierta a todo Internet.
- Política de datos: evitar que documentos sensibles dependan de flujos “cómodos” (por ejemplo, envío de documentos a servicios conectados) sin pasar por evaluación de riesgo. Si el fabricante introduce funciones de resumen o procesamiento, conviene revisarlas en el marco de cumplimiento y protección de información.
- Respuesta ante hallazgos: si se detecta un dispositivo modificado en un entorno no autorizado, el tratamiento debería ser similar al de cualquier endpoint fuera de postura: aislamiento, revisión de accesos, y restauración a un estado conocido (por ejemplo, restablecimiento y actualización oficial).
Una tendencia que va más allá de Kindle
El auge de estos métodos no solo habla de hacking: también refleja una demanda creciente de propiedad y control sobre hardware adquirido. Para IT, ese debate filosófico importa menos que su traducción operativa: cuando un dispositivo pasa de “electrodoméstico” a “ordenador”, necesita un marco mínimo de seguridad.
Y los e-readers, con la expansión de integraciones cloud y funciones de productividad, llevan tiempo cruzando esa línea.
Preguntas frecuentes
¿Qué es el jailbreak de un Kindle y qué cambios permite?
Es una modificación que habilita la ejecución de software y extensiones no oficiales, ampliando personalización y funciones, con riesgos técnicos y de seguridad asociados.
¿Qué versiones de firmware son compatibles con AdBreak y WinterBreak?
Según la documentación pública, WinterBreak no funciona a partir de 5.18.1, mientras que AdBreak se sitúa en el rango 5.18.1 a 5.18.5.0.1, con requisitos adicionales según el caso.
¿Qué riesgos introduce un Kindle “modificado” en una red corporativa?
Principalmente, pérdida de control del parcheo, ejecución de componentes no auditados y exposición como endpoint no gestionado. La mitigación pasa por segmentación y mínimos privilegios de red.
¿Cómo puede una empresa permitir e-readers sin asumir un riesgo innecesario?
Separando la conectividad (red de invitados/IoT), limitando la salida a Internet y estableciendo una política clara de qué datos pueden (o no) circular por estos dispositivos.